Domain rgvn.de kaufen?
Wir ziehen mit dem Projekt
rgvn.de um.
Sind Sie am Kauf der Domain
rgvn.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rgvn.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die erfundene GemeinschaftDie erfundene Gemeinschaft , Über Jahrhunderte hatte sich in Deutschland ein spezifisches Judentum herausgebildet, als ein fest eingebundener Teil der Gesellschaft. Dieses deutsche Judentum wurde mit der Schoah vernichtet. Die hier versammelten Beiträge zeigen, wie sich danach neue jüdische Gemeinden mit aus in Deutschland gestrandeten osteuropäischen Überlebenden ohne wesentliche soziale und kulturelle Bezüge zur deutschen Gesellschaft entwickelten. Diese Einwanderung wurde vermittels des Zentralrats der Juden von der Politik aktiv unterstützt, der Zentralrat bot im Gegenzug der deutschen Erinnerungspolitik seine aktive Unterstützung. Mit der russischsprachigen Einwanderung ab 1990 entwickelte sich eine neue, eigenständige und vielfältige jüdische Kultur, die mit dem bisherigen Nachkriegsjudentum wenig gemein hat. Die jüdische Rolle, ihre ideologische Arbeit, ist noch heute von zentraler Bedeutung für die Legitimation der deutschen Politik und der nationalen Identität. Dies verlangt die kontinuierliche Aufwertung; einerseits vermittels einer veredelten Genealogie mit Bezug auf das alte deutsche Judentum, wozu die 1700-Jahr-Feiern dienlich waren, andererseits durch die enge Anbindung jüdischer Institutionen an den Staat. Die Beiträge beleuchten die deutsche Erfindung des Judentums und hinterfragen das Verhältnis von Antisemitismus und Rassismus. Mit Beiträgen von Sandra Anusiewicz-Baer, Y. Michal Bodemann, Joseph Cronin, Max Czollek, Darja Klingenberg, Armin Langer und Jannis Panagiotidis. , Dämmmaterialien > Bauzubehör für Subwoofer & Lautsprecher , Erscheinungsjahr: 20240930, Produktform: Kartoniert, Redaktion: Bodemann, Y. Michal, Seitenzahl/Blattzahl: 180, Keyword: Antisemitismus; Judentum; Rassismus; Staatsräson, Fachschema: Antisemitismus~Judenverfolgung / Antisemitismus~Erinnerungskultur~Judentum / Geschichte / Allgemeines~Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Warengruppe: TB/Politikwissenschaft, Fachkategorie: Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Produktverfügbarkeit: 02, Länge: 200, Breite: 170, Höhe: 17, Gewicht: 262, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mbembe, Achille: Die terrestrische GemeinschaftDie terrestrische Gemeinschaft , Wer sich mit der Erde befasst, nimmt eine symbiotische Kette in den Blick: die Kette des Lebendigen in ihren unzähligen Ausprägungen. Menschen, Tier- und Pflanzenarten, Mikroben, Bakterien und Viren, anorganische Körper und Mineralien sowie technische Geräte und andere künstliche Apparaturen sind deren untrennbare Teile. Aber auch alle unsichtbaren Kräfte, Genien, Geister und Masken gehören dazu. Auf der Grundlage dieses unergründlichen, dem afrikanischen Denken entlehnten Reichtums entwickelt Achille Mbembe in diesem Essay eine grundstürzende Reflexion über die Erde, ihre Zukunft und vor allem über die Art von Gemeinschaft, die sie mit den belebten und unbelebten Arten bildet, die sie bewohnen, auf ihr Zuflucht gefunden haben und sich auf ihr aufhalten. Er zeigt, wie unsere eigentliche Beziehung zur Erde nur die der vorübergehenden Bewohner und Passanten sein kann. Als solche nimmt sie uns auf und beherbergt uns, sie pflegt die Spuren unseres Aufenthalts, die in unserem Namen sprechen und daran erinnern, wer wir im Umgang mit anderen und mitten unter ihnen waren. Eine solche Beziehung ist die letzte aller Utopien, der Grundstein für ein neues planetares Bewusstsein. , Einarmwischer > Karosserie & Exterieur Styling , Erscheinungsjahr: 20250417, Autoren: Mbembe, Achille, Übersetzung: Theis, Jörg, Seitenzahl/Blattzahl: 320, Keyword: Afrika; Anthropozän; Klimawandel; Neoliberalismus; Postkoloniale Theorie; Postkolonialismus; Religion; Schamanismus; Schwarze Vernunft; Vernunftkritik, Fachschema: Erste Philosophie~Metaphysik~Philosophie / Metaphysik~Erkenntnistheorie~Philosophie / Erkenntnis~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Epistemologie und Erkenntnistheorie~Soziale und politische Philosophie~Populäre Philosophie: Der Sinn des Lebens / Sinnfindung im Leben~Religion, allgemein~Traditional African religions and spiritual beliefs~Animism and Shamanism~Alternative Glaubenslehren~Moderne Philosophie: nach 1800, Warengruppe: HC/Philosophie/20./21. Jahrhundert, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 140, Höhe: 25, Gewicht: 362, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Welche Arten von Fördermaßnahmen stehen kleinen Unternehmen zur Verfügung, um ihr Wachstum und ihre Entwicklung in den Bereichen Technologie, Innovation und Nachhaltigkeit zu unterstützen?
Kleine Unternehmen können verschiedene Fördermaßnahmen in Anspruch nehmen, um ihr Wachstum und ihre Entwicklung in den Bereichen Technologie, Innovation und Nachhaltigkeit zu unterstützen. Dazu gehören staatliche Zuschüsse und Darlehen, die speziell für kleine Unternehmen zur Verfügung stehen. Des Weiteren können sie sich für Förderprogramme und Wettbewerbe im Bereich Technologie und Innovation bewerben, um finanzielle Unterstützung und Expertenwissen zu erhalten. Auch die Zusammenarbeit mit Forschungseinrichtungen und Universitäten kann kleinen Unternehmen helfen, Zugang zu neuesten Technologien und innovativen Lösungen zu erhalten. Zudem können sie sich für Fördermittel im Bereich Nachhaltigkeit bewerben, um Investitionen in umweltfreundliche Technologien und Prozesse zu unterstützen. **
-
Welche Maßnahmen können Unternehmen ergreifen, um die Unternehmensförderung in den Bereichen Innovation, Nachhaltigkeit und Wachstum zu verbessern?
Unternehmen können ihre Innovationskraft stärken, indem sie in Forschung und Entwicklung investieren, interne Innovationsprozesse fördern und Partnerschaften mit Start-ups und Forschungseinrichtungen eingehen. Um Nachhaltigkeit zu fördern, können Unternehmen ihre Lieferketten überprüfen, um Umweltauswirkungen zu minimieren, nachhaltige Produktions- und Vertriebspraktiken implementieren und transparente Nachhaltigkeitsberichte veröffentlichen. Um das Wachstum zu fördern, können Unternehmen in die Ausbildung und Entwicklung ihrer Mitarbeiter investieren, neue Märkte erschließen und strategische Partnerschaften eingehen, um ihr Produkt- und Dienstleistungsangebot zu erweitern. Darüber hinaus können Unternehmen auch in digitale Technologien investieren, um ihre Effizienz zu steigern und neue Geschäft **
-
Wie beeinflusst die lokale Wirtschaft die Entwicklung und das Wachstum einer Gemeinschaft?
Die lokale Wirtschaft spielt eine entscheidende Rolle bei der Schaffung von Arbeitsplätzen und Einkommensmöglichkeiten für die Bewohner einer Gemeinschaft. Durch die Unterstützung lokaler Unternehmen und den Kauf von Waren und Dienstleistungen vor Ort wird das Wachstum und die Stabilität der Wirtschaft gefördert. Eine florierende lokale Wirtschaft kann auch dazu beitragen, die Infrastruktur und öffentliche Dienstleistungen in einer Gemeinschaft zu verbessern. Darüber hinaus kann sie dazu beitragen, die soziale und kulturelle Entwicklung einer Gemeinschaft zu fördern, indem sie lokale Veranstaltungen und Initiativen unterstützt. **


Welche Auswirkungen hat die Henkel AG & Co. KGaA auf die Bereiche Nachhaltigkeit, Innovation und Wachstum in der Konsumgüterindustrie?
Die Henkel AG & Co. KGaA hat einen positiven Einfluss auf die Bereiche Nachhaltigkeit, Innovation und Wachstum in der Konsumgüterindustrie. Das Unternehmen setzt sich für nachhaltige Produktionsprozesse und den Einsatz umweltfreundlicher Materialien ein, um die Umweltbelastung zu reduzieren. Zudem investiert Henkel in innovative Technologien und Produkte, um den sich ständig verändernden Bedürfnissen der Verbraucher gerecht zu werden. Durch diese Bemühungen trägt Henkel dazu bei, die Konsumgüterindustrie zu transformieren und nachhaltiges Wachstum zu fördern. **
Wie beeinflusst das Wachstum der Bevölkerung die Nachhaltigkeit von Ressourcen und die Umwelt?
Das Wachstum der Bevölkerung führt zu einem erhöhten Bedarf an Ressourcen wie Wasser, Nahrung und Energie, was zu einer übermäßigen Nutzung und Ausbeutung dieser Ressourcen führt. Dies kann zu Umweltverschmutzung, Entwaldung, Überfischung und anderen Umweltproblemen führen. Darüber hinaus kann das Bevölkerungswachstum zu einer erhöhten Belastung der natürlichen Ökosysteme führen, was langfristig die Nachhaltigkeit dieser Ressourcen gefährdet. Um die Nachhaltigkeit von Ressourcen und der Umwelt zu gewährleisten, ist es wichtig, das Bevölkerungswachstum in Einklang mit den verfügbaren Ressourcen zu bringen und nachhaltige Entwicklungsstr **
Top-Angebote
Produkte zum Begriff Malicious:
-
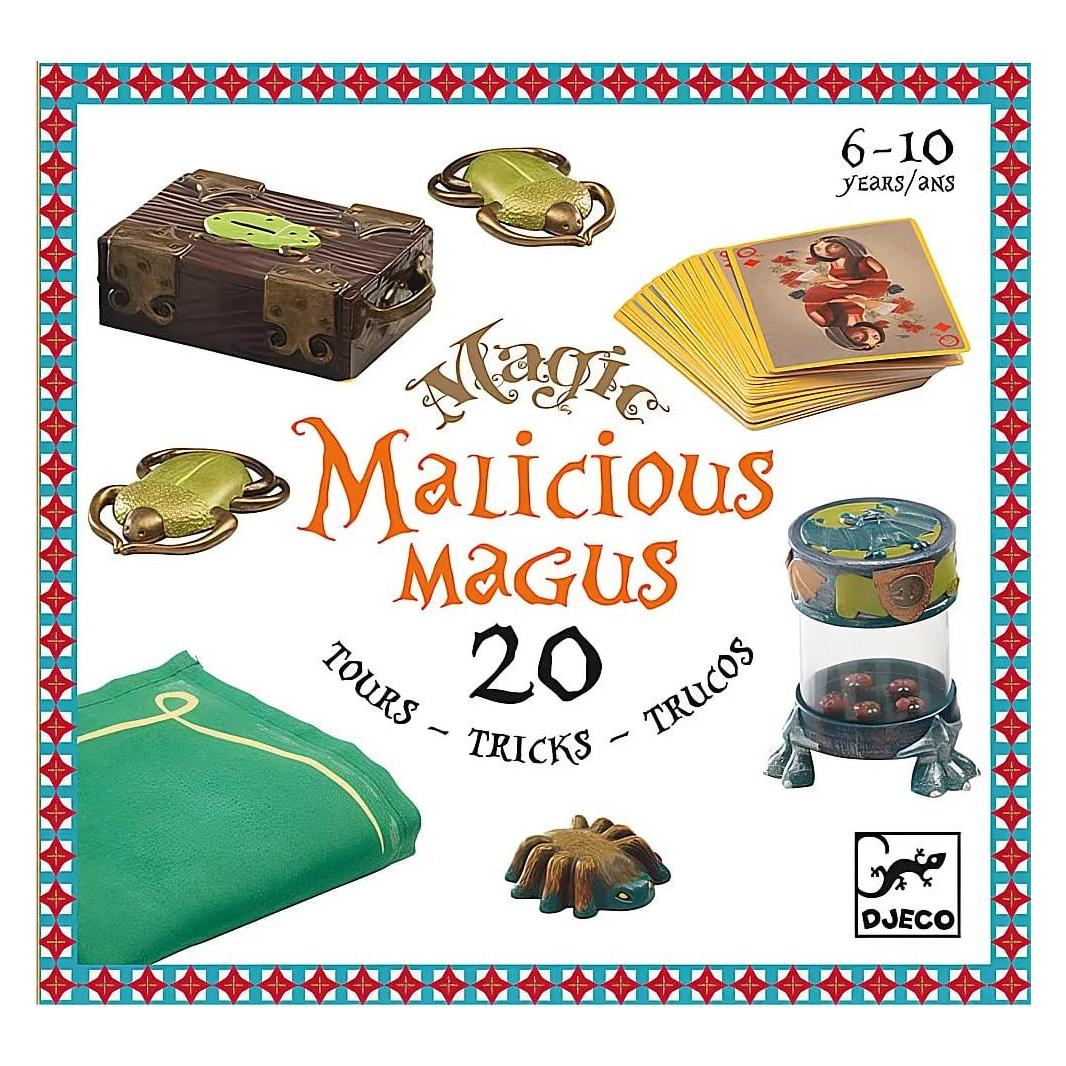
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Welche Arten von Fördermaßnahmen stehen kleinen Unternehmen zur Verfügung, um ihr Wachstum und ihre Entwicklung in den Bereichen Technologie, Innovation und Nachhaltigkeit zu unterstützen?
Kleine Unternehmen können verschiedene Fördermaßnahmen in Anspruch nehmen, um ihr Wachstum und ihre Entwicklung in den Bereichen Technologie, Innovation und Nachhaltigkeit zu unterstützen. Dazu gehören staatliche Zuschüsse und Darlehen, die speziell für kleine Unternehmen zur Verfügung stehen. Des Weiteren können sie sich für Förderprogramme und Wettbewerbe im Bereich Technologie und Innovation bewerben, um finanzielle Unterstützung und Expertenwissen zu erhalten. Auch die Zusammenarbeit mit Forschungseinrichtungen und Universitäten kann kleinen Unternehmen helfen, Zugang zu neuesten Technologien und innovativen Lösungen zu erhalten. Zudem können sie sich für Fördermittel im Bereich Nachhaltigkeit bewerben, um Investitionen in umweltfreundliche Technologien und Prozesse zu unterstützen. **
Ähnliche Suchbegriffe für Malicious
-
Die erfundene GemeinschaftDie erfundene Gemeinschaft , Über Jahrhunderte hatte sich in Deutschland ein spezifisches Judentum herausgebildet, als ein fest eingebundener Teil der Gesellschaft. Dieses deutsche Judentum wurde mit der Schoah vernichtet. Die hier versammelten Beiträge zeigen, wie sich danach neue jüdische Gemeinden mit aus in Deutschland gestrandeten osteuropäischen Überlebenden ohne wesentliche soziale und kulturelle Bezüge zur deutschen Gesellschaft entwickelten. Diese Einwanderung wurde vermittels des Zentralrats der Juden von der Politik aktiv unterstützt, der Zentralrat bot im Gegenzug der deutschen Erinnerungspolitik seine aktive Unterstützung. Mit der russischsprachigen Einwanderung ab 1990 entwickelte sich eine neue, eigenständige und vielfältige jüdische Kultur, die mit dem bisherigen Nachkriegsjudentum wenig gemein hat. Die jüdische Rolle, ihre ideologische Arbeit, ist noch heute von zentraler Bedeutung für die Legitimation der deutschen Politik und der nationalen Identität. Dies verlangt die kontinuierliche Aufwertung; einerseits vermittels einer veredelten Genealogie mit Bezug auf das alte deutsche Judentum, wozu die 1700-Jahr-Feiern dienlich waren, andererseits durch die enge Anbindung jüdischer Institutionen an den Staat. Die Beiträge beleuchten die deutsche Erfindung des Judentums und hinterfragen das Verhältnis von Antisemitismus und Rassismus. Mit Beiträgen von Sandra Anusiewicz-Baer, Y. Michal Bodemann, Joseph Cronin, Max Czollek, Darja Klingenberg, Armin Langer und Jannis Panagiotidis. , Dämmmaterialien > Bauzubehör für Subwoofer & Lautsprecher , Erscheinungsjahr: 20240930, Produktform: Kartoniert, Redaktion: Bodemann, Y. Michal, Seitenzahl/Blattzahl: 180, Keyword: Antisemitismus; Judentum; Rassismus; Staatsräson, Fachschema: Antisemitismus~Judenverfolgung / Antisemitismus~Erinnerungskultur~Judentum / Geschichte / Allgemeines~Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Warengruppe: TB/Politikwissenschaft, Fachkategorie: Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Produktverfügbarkeit: 02, Länge: 200, Breite: 170, Höhe: 17, Gewicht: 262, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mbembe, Achille: Die terrestrische GemeinschaftDie terrestrische Gemeinschaft , Wer sich mit der Erde befasst, nimmt eine symbiotische Kette in den Blick: die Kette des Lebendigen in ihren unzähligen Ausprägungen. Menschen, Tier- und Pflanzenarten, Mikroben, Bakterien und Viren, anorganische Körper und Mineralien sowie technische Geräte und andere künstliche Apparaturen sind deren untrennbare Teile. Aber auch alle unsichtbaren Kräfte, Genien, Geister und Masken gehören dazu. Auf der Grundlage dieses unergründlichen, dem afrikanischen Denken entlehnten Reichtums entwickelt Achille Mbembe in diesem Essay eine grundstürzende Reflexion über die Erde, ihre Zukunft und vor allem über die Art von Gemeinschaft, die sie mit den belebten und unbelebten Arten bildet, die sie bewohnen, auf ihr Zuflucht gefunden haben und sich auf ihr aufhalten. Er zeigt, wie unsere eigentliche Beziehung zur Erde nur die der vorübergehenden Bewohner und Passanten sein kann. Als solche nimmt sie uns auf und beherbergt uns, sie pflegt die Spuren unseres Aufenthalts, die in unserem Namen sprechen und daran erinnern, wer wir im Umgang mit anderen und mitten unter ihnen waren. Eine solche Beziehung ist die letzte aller Utopien, der Grundstein für ein neues planetares Bewusstsein. , Einarmwischer > Karosserie & Exterieur Styling , Erscheinungsjahr: 20250417, Autoren: Mbembe, Achille, Übersetzung: Theis, Jörg, Seitenzahl/Blattzahl: 320, Keyword: Afrika; Anthropozän; Klimawandel; Neoliberalismus; Postkoloniale Theorie; Postkolonialismus; Religion; Schamanismus; Schwarze Vernunft; Vernunftkritik, Fachschema: Erste Philosophie~Metaphysik~Philosophie / Metaphysik~Erkenntnistheorie~Philosophie / Erkenntnis~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Epistemologie und Erkenntnistheorie~Soziale und politische Philosophie~Populäre Philosophie: Der Sinn des Lebens / Sinnfindung im Leben~Religion, allgemein~Traditional African religions and spiritual beliefs~Animism and Shamanism~Alternative Glaubenslehren~Moderne Philosophie: nach 1800, Warengruppe: HC/Philosophie/20./21. Jahrhundert, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 140, Höhe: 25, Gewicht: 362, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Maßnahmen können Unternehmen ergreifen, um die Unternehmensförderung in den Bereichen Innovation, Nachhaltigkeit und Wachstum zu verbessern?
Unternehmen können ihre Innovationskraft stärken, indem sie in Forschung und Entwicklung investieren, interne Innovationsprozesse fördern und Partnerschaften mit Start-ups und Forschungseinrichtungen eingehen. Um Nachhaltigkeit zu fördern, können Unternehmen ihre Lieferketten überprüfen, um Umweltauswirkungen zu minimieren, nachhaltige Produktions- und Vertriebspraktiken implementieren und transparente Nachhaltigkeitsberichte veröffentlichen. Um das Wachstum zu fördern, können Unternehmen in die Ausbildung und Entwicklung ihrer Mitarbeiter investieren, neue Märkte erschließen und strategische Partnerschaften eingehen, um ihr Produkt- und Dienstleistungsangebot zu erweitern. Darüber hinaus können Unternehmen auch in digitale Technologien investieren, um ihre Effizienz zu steigern und neue Geschäft **
-
Wie beeinflusst die lokale Wirtschaft die Entwicklung und das Wachstum einer Gemeinschaft?
Die lokale Wirtschaft spielt eine entscheidende Rolle bei der Schaffung von Arbeitsplätzen und Einkommensmöglichkeiten für die Bewohner einer Gemeinschaft. Durch die Unterstützung lokaler Unternehmen und den Kauf von Waren und Dienstleistungen vor Ort wird das Wachstum und die Stabilität der Wirtschaft gefördert. Eine florierende lokale Wirtschaft kann auch dazu beitragen, die Infrastruktur und öffentliche Dienstleistungen in einer Gemeinschaft zu verbessern. Darüber hinaus kann sie dazu beitragen, die soziale und kulturelle Entwicklung einer Gemeinschaft zu fördern, indem sie lokale Veranstaltungen und Initiativen unterstützt. **
-
Welche Auswirkungen hat die Henkel AG & Co. KGaA auf die Bereiche Nachhaltigkeit, Innovation und Wachstum in der Konsumgüterindustrie?
Die Henkel AG & Co. KGaA hat einen positiven Einfluss auf die Bereiche Nachhaltigkeit, Innovation und Wachstum in der Konsumgüterindustrie. Das Unternehmen setzt sich für nachhaltige Produktionsprozesse und den Einsatz umweltfreundlicher Materialien ein, um die Umweltbelastung zu reduzieren. Zudem investiert Henkel in innovative Technologien und Produkte, um den sich ständig verändernden Bedürfnissen der Verbraucher gerecht zu werden. Durch diese Bemühungen trägt Henkel dazu bei, die Konsumgüterindustrie zu transformieren und nachhaltiges Wachstum zu fördern. **
-
Wie beeinflusst das Wachstum der Bevölkerung die Nachhaltigkeit von Ressourcen und die Umwelt?
Das Wachstum der Bevölkerung führt zu einem erhöhten Bedarf an Ressourcen wie Wasser, Nahrung und Energie, was zu einer übermäßigen Nutzung und Ausbeutung dieser Ressourcen führt. Dies kann zu Umweltverschmutzung, Entwaldung, Überfischung und anderen Umweltproblemen führen. Darüber hinaus kann das Bevölkerungswachstum zu einer erhöhten Belastung der natürlichen Ökosysteme führen, was langfristig die Nachhaltigkeit dieser Ressourcen gefährdet. Um die Nachhaltigkeit von Ressourcen und der Umwelt zu gewährleisten, ist es wichtig, das Bevölkerungswachstum in Einklang mit den verfügbaren Ressourcen zu bringen und nachhaltige Entwicklungsstr **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.